Irán acusa haber detectado “masivo ciberataque” contra sus instalaciones nucleares
Irán habría detectado un "ataque cibernético masivo" contra sus instalaciones nucleares, dijo la televisión estatal el jueves, después de que en las conversaciones de esta semana con las grandes potencias no se lograra resolver una disputa sobre las actividades nucleares de Teherán.
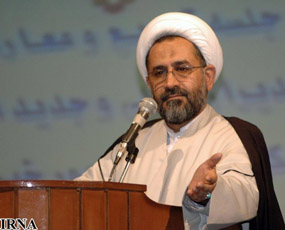
El ministro de Inteligencia de Irán, Heydar Moslehi, dijo que los enemigos del país hasta ahora Estados Unidos e Israel, a los cuales ahora se ha sumado Gran Bretaña, fueron quienes planificaron el ataque.
"Con base en la información obtenida, los Estados Unidos y el régimen sionista (Israel) junto con el MI6 (Inteligencia Britanica) se planeó una operación para lanzar un ataque cibernético masivo contra las instalaciones de Irán después de la reunión entre Irán y el P5 +1 en Moscú," Irán - Press TV lo citó el diario.
"Ellos todavía tratan de llevar a cabo el plan, pero hemos tomado las medidas necesarias", añadió, sin dar más detalles.
Expertos en seguridad dijeron el mes pasado que un virus informático altamente sofisticado, llamado "Flame", ha infectado computadoras en Irán y otros países de Oriente Medio. (http://ddchack.blogspot.com/2012/06/usa-e-israel-posibles-creadores-del.html)
Las autoridades iraníes se apresuraron a decir que el país había derrotado el virus, el cual es capaz de arrebatar datos y espiar a los usuarios de computadoras y espiar en el perímetro por medio de Bluetooth. Aun no esta claro si el ataque cibernético a que se refiere al Moslehi era "Flame", o un nuevo virus.

Uno de los primeros ciberataques registrados contra las instalaciones nucleares de Irán ocurrió en 2010, a través del virus Stuxnet, que provocaba el mal funcionamiento de las centrífugas utilizadas para enriquecer uranio hasta que éstas se estropeaban definitivamente.
Irán lleva casi una década tratando de desarrollar un programa nuclear, pero países de occidente temen que el plan sea hacer bombas atómicas. El país niega esas acusaciones, afirmando que sólo quiere generar tecnología nuclear pacífica.
Teherán niega las acusaciones, diciendo que sólo quiere la tecnología nuclear con fines pacíficos para generar.
A principios de este mes funcionarios estadounidenses actuales y anteriores al gobierno de Obama, dijeron que Estados Unidos (bajo el ex presidente George W. Bush) inició la construcción de Stuxnet para tratar de impedir que Teherán culmine su investigación para desarrollar armas nucleares.
Iran says detected massive cyber attack (Reuters)

