Mostrando entradas con la etiqueta ataque. Mostrar todas las entradas

miércoles, 20 de marzo de 2013

Bancos y cadenas de TV de Corea del Sur resultaron paralizadas por ataque de malware


Tres grandes cadenas de televisión y dos bancos en Corea del Sur reportaron la caída de sus redes, lo que provocó la paralización de sus operaciones. El ejército del país elevó las alertas, sospechando inicialmente de un ataque de Corea del Norte.

Según el organismo Internet Security Agency, dependiente del gobierno de Corea del Sur, los canales de TV KBS, MBC y YTN, como también los bancos Shinhan y Nonghyup resultaron “parcial o completamente inhabilitados”. También los cajeros automáticos del banco Shinhan se vieron afectados.

De acuerdo a lo que indica la BBC, el ataque parece haber sido provocado por malware en una operación de hackeo planificada. Los investigadores estarían intentando identificar y analizar el código malicioso. Algunos reportaron que aparecieron calaveras en las pantallas de los computadores.

Aunque las sospechas apuntan a Corea del Norte, no hay confirmación sobre la procedencia del ataque. El gobierno de ese país acusó hace pocos días a su vecina del Sur y a Estados Unidos de estar trabajando en conjunto de forma “persistente e intensiva” en hackeos para derribar sitios oficiales del gobierno durante casi dos días.

“No descartamos la posibilidad de que Corea del Norte esté involucrada, pero es prematuro afirmarlo. Tomará tiempo descubrirlo”, dijo el vocero del Ministerio de Defensa, Kim Min-Seok a la agencia AFP. Sitios y redes gubernamentales no se habrían visto afectadas.


miércoles, 17 de octubre de 2012

“Mini Flame”, el hermano pequeño pero peligroso del virus Flame

Los investigadores de Kaspersky llevan bastante tiempo haciendo excavaciones en torno a Flame, un sorprendente virus desarrollado para el ciberespionaje, aparentemente creado por Estados Unidos e Israel. Junto con Flame, los investigadores detectaron a Gauss, que permitía vigilar cuentas bancarias de personas espiadas, y “miniFlame”, descubierto hace pocos días.

MiniFlame es una herramienta de ataque de gran precisión. Lo más probable es que sea una ciberarma dirigida a lo que podría llamarse una ola secundaria de ciberataque. Se instala para una investigación y ciberespionaje en profundidad”, dijo el experto de Kaspersky, Alexander Gostev.

Tal parece que es utilizado para obtener control y acceso para espiar a determinados computadores ya infectados con Flame o Gauss. De la misma forma como ocurrió con Flame y Gauss, miniFlame parece haber sido creado por los mismos autores de Stuxnet, la primera “arma de ciberguerra”, diseñada para sabotear el programa nuclear iraní. Y esto podría ser sólo una pequeña parte del arsenal de ciberarmas, que todavía no conocemos.


MiniFlame sería un módulo que puede operar de forma independiente, o puede ser parte de otras herramientas de espionaje más grandes, como Flame o Gauss. El módulo está diseñado para robar datos y abrir una puerta trasera en las máquinas infectadas, entregando a los atacantes control sobre las máquinas. Una vez establecida esta puerta trasera, los atacantes pueden enviar comandos para realizar diferentes tareas (como tomar pantallazos, robar datos o descargar archivos, por ejemplo) en la máquina.

Flame y Gauss no permiten este control directo de los dispositivos infectados, como sí lo hace miniFlame. Los investigadores creen que se diseñó para víctimas muy específicas – apenas habría unos 50 casos infectados -, y que se usó en conjunto con los virus antes mencionados.

“En principio, Flame o Gauss se utilizan para infectar al mayor número posible de equipos y recoger la mayor cantidad de información. Después de que los datos son recogidos y revisados, se define e identifica un objetivo potencial de víctimas de interés, y miniFlame se instala para una investigación y ciberespionaje en profundidad”, indicó Gostev.

Se piensa que un tiempo después de instalar miniFlame, los atacantes borraban al malware mayor, Flame. Hace un tiempo se descubrió un módulo llamado “browse32″ presente en Flame que auto-destruye al virus, módulo que no afecta a miniFlame. Este último además “vacuna” al registro del equipo infectado y evita que, si vuelve a entrar en contacto con Flame, se contagie del virus.

Los investigadores de Kaspersky identificaron seis variantes de miniFlame, y creen que las variaciones pueden alcanzar algunas cuantas decenas. Cada una de las versiones parece estar enfocada a diferentes territorios, de modo que encontraron un tipo concentrado en el Líbano y territorios palestinos, mientras que otras variantes se encontraban en Irán, Qatar y Kuwait.

Kaspersky indica que la primera versión de miniFlame dataría de 2007.

Los investigadores descubrieron a este malware al obtener acceso a dos servidores de comando y control que los atacantes usaban para comunicarse con Flame. Luego de interceptar datos que iban desde máquinas infectadas con Flame hacia el servidor, los investigadores se sorprendieron al descubrir que había un segundo malware presente.


Se cree que se utilizan servidores especiales diferentes a los de Flame para enviar comandos hacia miniFlame, ya que el sistema interceptado por Kaspersky no tenía posibilidad de enviar este tipo de comandos. Entre el 28 de mayo y el 30 de septiembre, las máquinas infectadas con miniFlame contactaron al espía de Kaspersky unas 14.000 veces desde unas 90 IPs diferentes. La mayoría estaba basada en el Líbano (45 infecciones), seguido por Francia (24 infecciones).

Los investigadores han descubierto equipos infectados sólo con Flame, sólo con Gauss, algunas con Flame y miniFlame, y otras con Gauss y miniFlame. Un equipo del Líbano, sin embargo, tiene los tres – aparentemente alguien lo suficientemente importante para ser espiado por todo el malware. La IP de este equipo lleva a un ISP, de modo que no es fácil saber de quién es el dispositivo.

jueves, 21 de junio de 2012

Irán acusa haber detectado “masivo ciberataque” contra sus instalaciones nucleares

Irán acusa haber detectado “masivo ciberataque” contra sus instalaciones nucleares  

Irán habría detectado un "ataque cibernético masivo" contra sus instalaciones nucleares, dijo la televisión estatal el jueves, después de que en las conversaciones de esta semana con las grandes potencias no se lograra resolver una disputa sobre las actividades nucleares de Teherán.


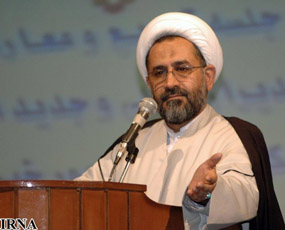
El ministro de Inteligencia de Irán, Heydar Moslehi, dijo que los enemigos del país hasta ahora Estados Unidos e Israel, a los cuales ahora se ha sumado Gran Bretaña, fueron quienes planificaron el ataque.

"Con base en la información obtenida, los Estados Unidos y el régimen sionista (Israel) junto con el MI6 (Inteligencia Britanica) se planeó una operación para lanzar un ataque cibernético masivo contra las instalaciones de Irán después de la reunión entre Irán y el P5 +1 en Moscú," Irán - Press TV lo citó el diario.

"Ellos todavía tratan de llevar a cabo el plan, pero hemos tomado las medidas necesarias", añadió, sin dar más detalles.

Expertos en seguridad dijeron el mes pasado que un virus informático altamente sofisticado, llamado "Flame", ha infectado computadoras en Irán y otros países de Oriente Medio. (http://ddchack.blogspot.com/2012/06/usa-e-israel-posibles-creadores-del.html)

Las autoridades iraníes se apresuraron a decir que el país había derrotado el virus, el cual es capaz de arrebatar datos y espiar a los usuarios de computadoras y espiar en el perímetro por medio de Bluetooth. Aun no esta claro si el ataque cibernético a que se refiere al Moslehi era "Flame", o un nuevo virus.


Uno de los primeros ciberataques registrados contra las instalaciones nucleares de Irán ocurrió en 2010, a través del virus Stuxnet, que provocaba el mal funcionamiento de las centrífugas utilizadas para enriquecer uranio hasta que éstas se estropeaban definitivamente.

Irán lleva casi una década tratando de desarrollar un programa nuclear, pero países de occidente temen que el plan sea hacer bombas atómicas. El país niega esas acusaciones, afirmando que sólo quiere generar tecnología nuclear pacífica.

Teherán niega las acusaciones, diciendo que sólo quiere la tecnología nuclear con fines pacíficos para generar.

A principios de este mes funcionarios estadounidenses actuales y anteriores al gobierno de Obama, dijeron que Estados Unidos (bajo el ex presidente George W. Bush) inició la construcción de Stuxnet para tratar de impedir que Teherán culmine su investigación para desarrollar armas nucleares.

Iran says detected massive cyber attack (Reuters)